SpotON – unser Blog rund um die digitale Compliance in Unternehmen
SpotON – Digital Compliance
Lesen Sie hier regelmäßig zu ausgewählten Themen, Entwicklungen und Neuigkeiten aus den Bereichen:
SAM & Cloud – Software rechtssicher und wirtschaftlich einsetzen
IT-Security & Threat Intelligence – die IT-Landschaft effektiv schützen
Daten & Digitalisierung – Digitale Assets über den Lebenszyklus hinweg managen
Complion Insights – hinter die Kulissen der Digital Compliance Berater:innen schauen
11/09/2026
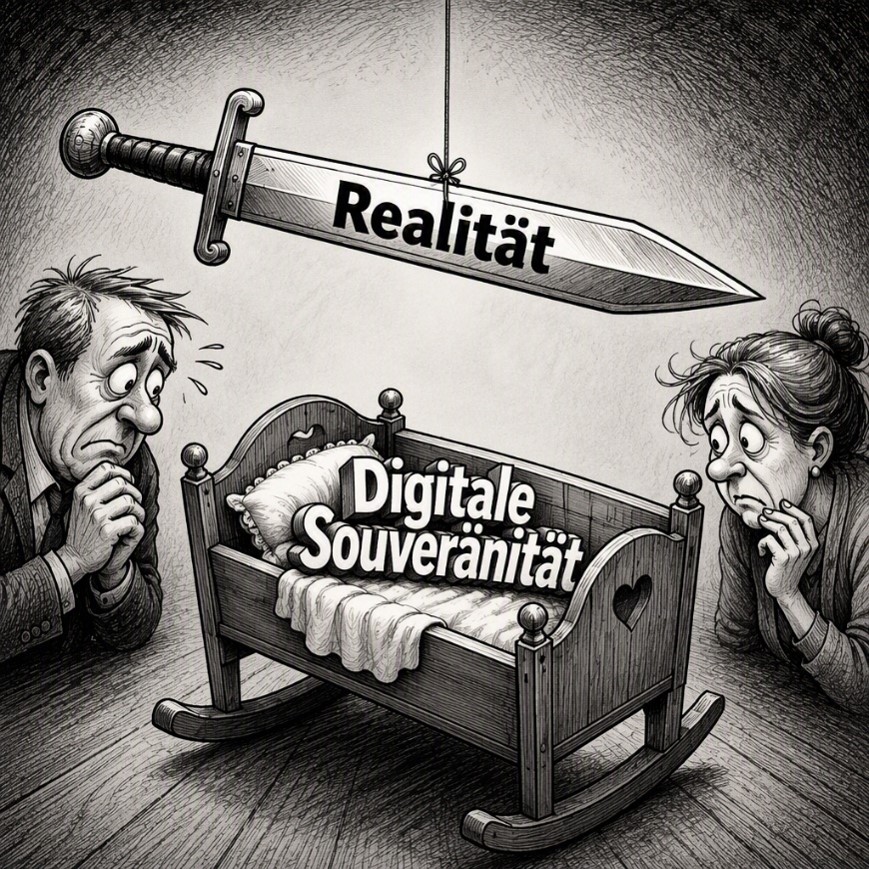
Digitale Souveränität um jeden Preis? – Was passiert, wenn Datenschutzbedenken auf die Realität treffen (Teil 2)
In diesem Blogbeitrag geht es um Fragen zur digitalen Souveränität. Genauer: ist der Ruf nach digitaler Souveränität im Falle der verschlüsselten Senatsverwaltung nachvollziehbar? Und woran scheitert die digitale Souveränität in der EU gerade?
Da die Inhalte dieses Blogbeitrags auf dem Cyberangriff auf zwei Berliner Senatsverwaltungen beruhen, empfehle ich euch den ersten Teil des Blogbeitrags dieser Reihe.
Cyber-Vorfall mit politischem Zündstoff – Angriff auf die Berliner Senatsverwaltung (Teil 1)
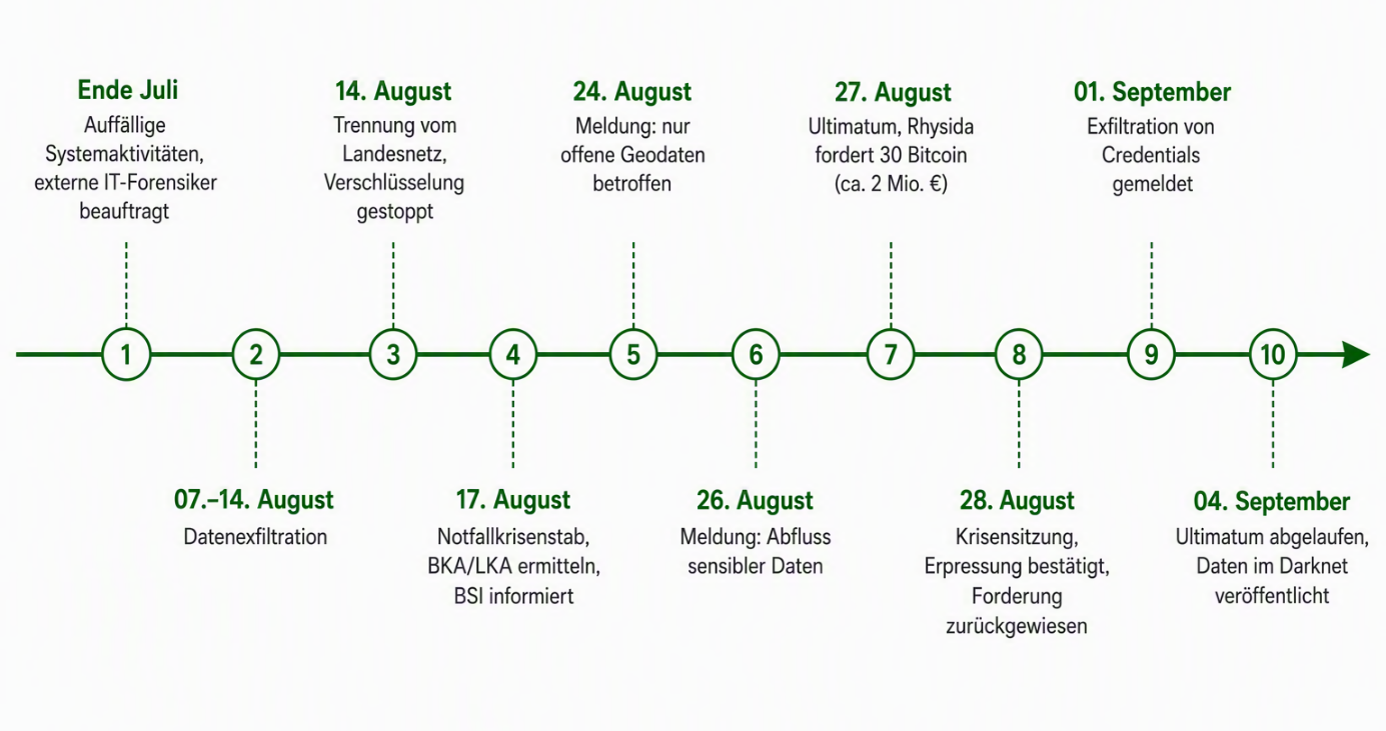
Mitte letzten Monats, genauer zwischen dem 07. Und 12. August, fand ein erfolgreicher Cyberangriff auf zwei Berliner Senatsverwaltungen statt. Stadtentwicklung, Bauen und Wohnen einerseits sowie Mobilität, Verkehr, Klimaschutz und Umwelt andererseits. Dass der Vorfall eigentlich viel schwerwiegender war und man erste Anzeichen bereits im Juni erkannt hatte, wusste man zu diesem Zeitpunkt jedoch noch nicht.
Warum ich Berater geworden – und warum ich es geblieben bin
Ich hatte nie vor, Berater zu werden. Ich habe Geschichte und Geografie für das gymnasiale Lehramt studiert und war Lehrer aus Überzeugung.
Relativ schnell habe ich dort allerdings festgestellt: Ich saß bis spät nachts an meinen Stunden und habe daran gefeilt, sie so gut zu machen, wie es geht. Gleichzeitig habe ich gesehen, dass andere gar nichts investieren. Das hat mich frustriert. Schule ist keine Leistungsgesellschaft. Es zählt nicht, wer sich am meisten reinhaut, sondern die Anzahl der Berufsjahre – das war für mich damals nicht fair.
SAP passt Wartungsgebühren 2027 an – was Unternehmen jetzt beachten sollten
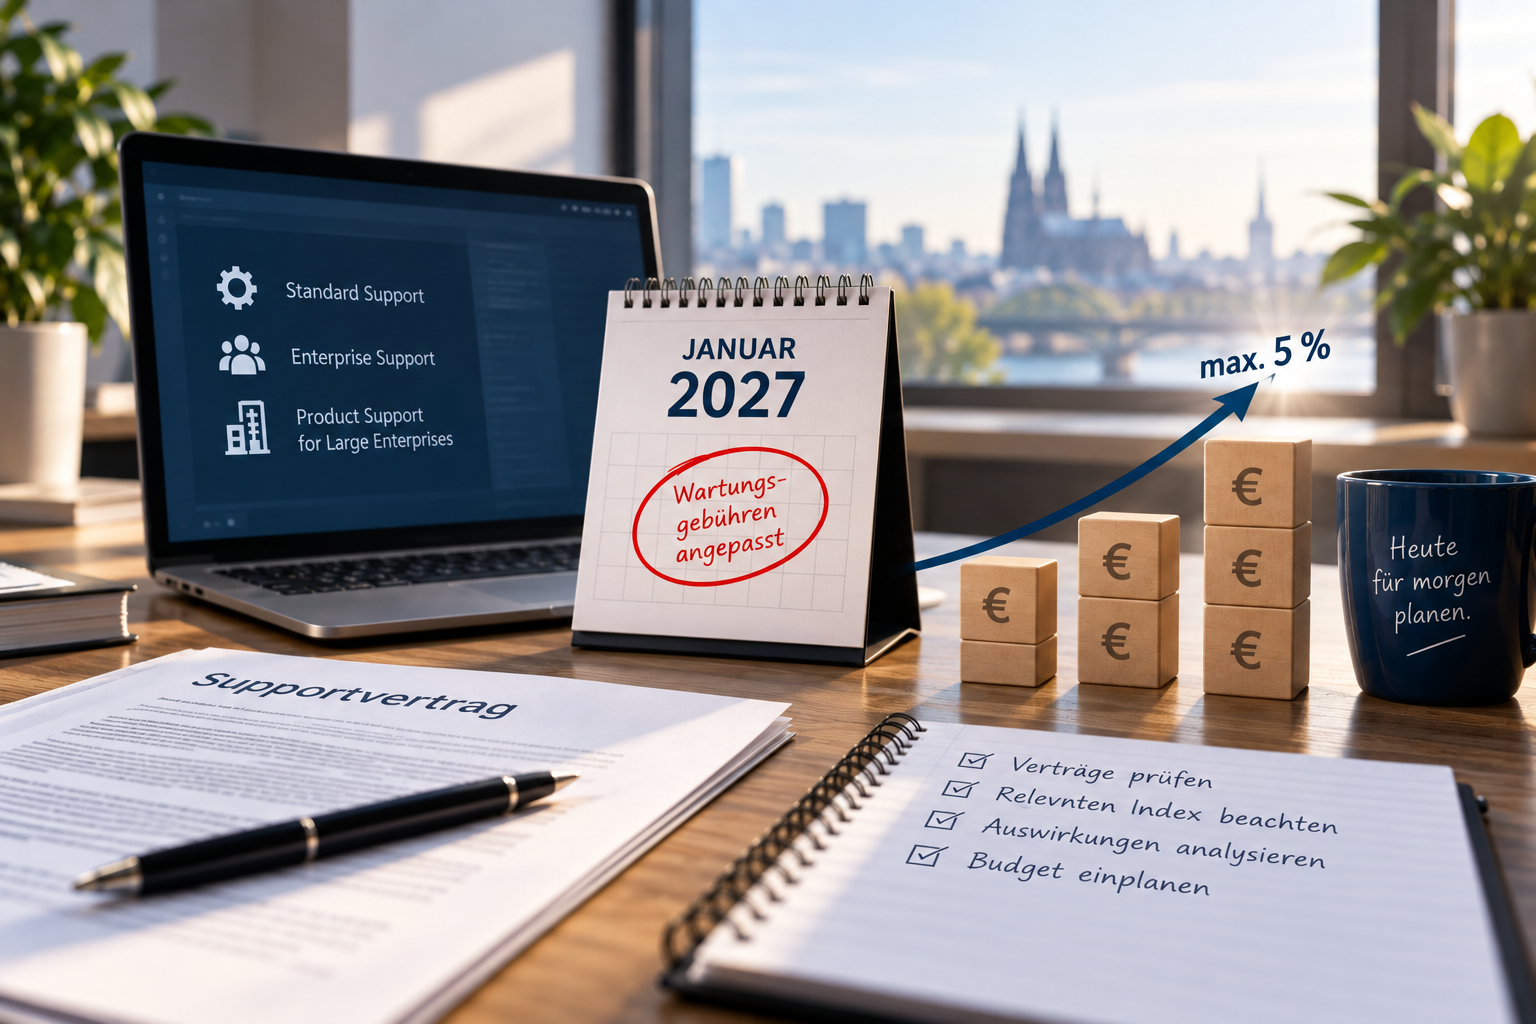
SAP wird zum 1. Januar 2027 die Wartungsgebühren für bestehende Supportverträge anpassen. Betroffen sind SAP Standard Support, SAP Enterprise Support und SAP Product Support for Large Enterprises.
Die Höhe der Anpassung orientiert sich am jeweils relevanten lokalen Verbraucherpreisindex (CPI) beziehungsweise an den für den jeweiligen Markt vorgesehenen Vergleichsindizes. SAP begrenzt die Erhöhung dabei auf maximal 5 Prozent.
Mein erstes Halbjahr in der IT-Unternehmensberatung: Erfahrungswerte und die Allgegenwärtigkeit von PowerPoint
Vor über sechs Monaten habe ich meinen ersten Tag als IT-Unternehmensberater angetreten – mit viel Vorfreude und, ehrlich gesagt, keiner wirklichen Ahnung, was mich erwartet. Heute weiß ich: Der Job erfüllt alle Klischees und es steckt noch so viel mehr dahinter. Zeit für einen Rückblick – und einen subjektiven Einblick in ein Berufsbild, das viele nur aus Stereotypen kennen.
Wir wetten: Mindestens eines dieser 6 Lizenzprobleme haben Sie auch
Sommer. Die Urlaubszeit läuft auf Hochtouren. Der Posteingang ist endlich etwas leerer, das Telefon klingelt seltener und viele Projekte befinden sich im Ferienmodus. Perfekte Voraussetzungen, um die Füße hochzulegen – oder einen ehrlichen Blick auf das eigene Lizenzmanagement zu werfen.
Vom Hörsaal zu Complion. Unser Werkstudent erzählt: „Ich hätte nie gedacht, dass ich so schnell Verantwortung übernehmen darf.“
Wie fühlt sich der Einstieg bei Complion wirklich an? Was erwartet Studierende im Praxissemester oder als Werkstudent bei uns und welche Fähigkeiten aus dem Studium helfen tatsächlich im Berufsalltag?
Wir haben mit unserem Werkstudenten Luca gesprochen. Im Interview erzählt er, warum er sich für Complion entschieden hat, was ihn in den ersten Wochen überrascht hat und weshalb er anderen Studierenden empfiehlt, den Schritt in die Beratung zu wagen.
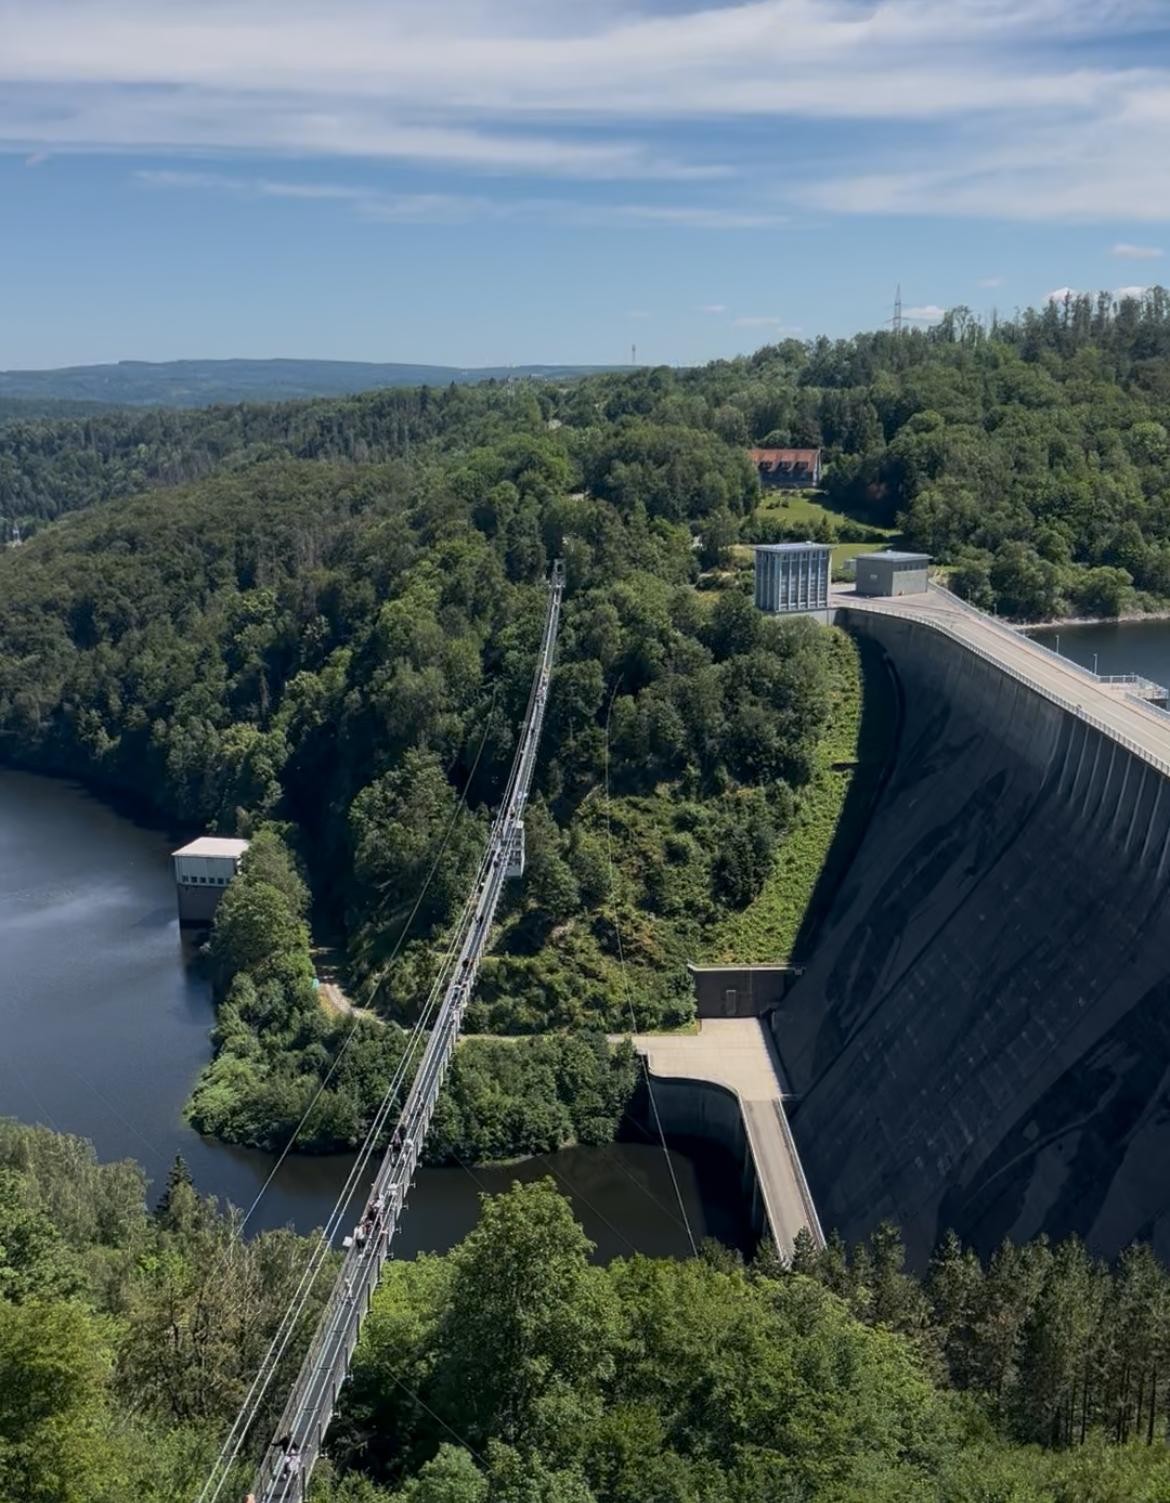
5 Tage Harz – Arbeiten, Lachen und als Dank wurde man von einer 100 Meter hohen Brücke geworfen.
Manche Unternehmen schicken ihre Mitarbeitenden zum Teambuilding in einen dunklen Konferenzraum. Wir bei Complion fahren stattdessen in den grünen Harz, kletterten auf eine 100 Meter hohe Hängebrücke, haben uns rund 40 Meter in die Luft katapultieren lassen (in diesem Falle, gehörte ich zu den Katapultopfern) und stürzten uns 100 Meter in die Tiefe, aber dazu später mehr. Eine Woche lang hat sich das Complion-Team in Elbingerode versammelt, um gemeinsam zu arbeiten, Ideen auszutauschen, Spaß zu haben und natürlich auch die Umgebung zu entdecken.
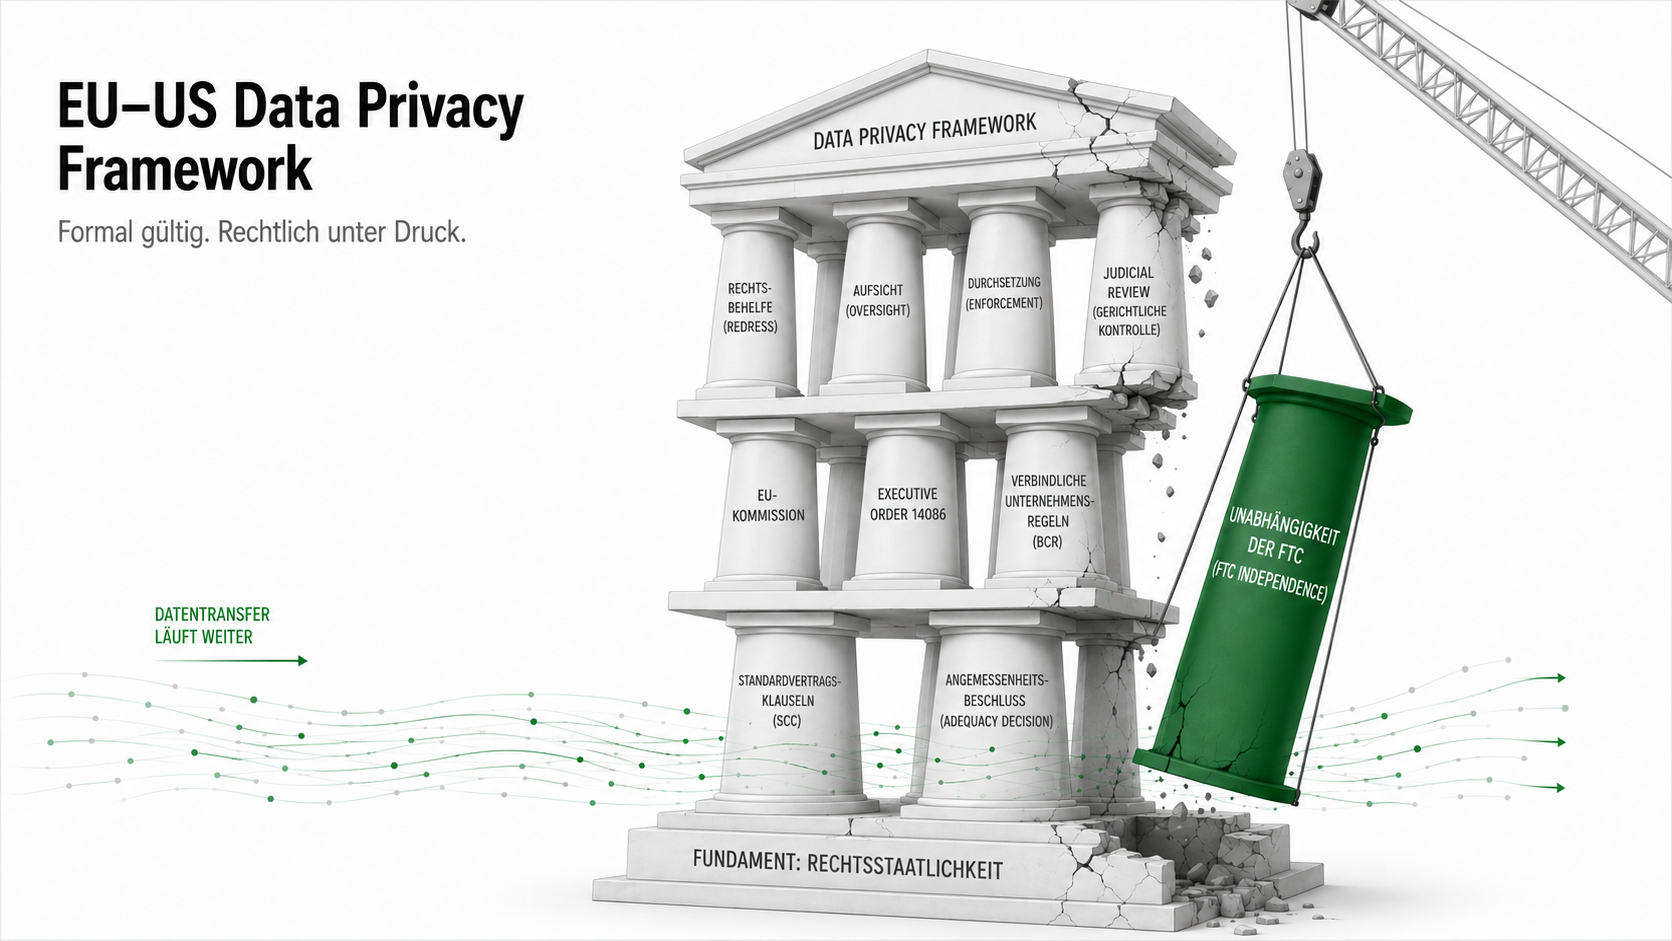
Ein Urteil zur US-Behördenstruktur reißt das EU-US-Datenabkommen mit sich
Ein Streit um die Entlassung einer FTC-Kommissarin hat mit Datenschutz auf den ersten Blick wenig zu tun. Auf den zweiten Blick hat der US Supreme Court damit die Säule entfernt, auf der die gesamte Rechtsgrundlage für Datentransfers von der EU in die USA ruht.
SAP bleibt in Bewegung – Unternehmen müssen aktiv steuern!
SAP erhöht das Veränderungstempo: Künstliche-Intelligenz, Portfolioverschiebungen, Cloud-Migration, neue Supportmodelle, Datenplattformen und verbrauchsbasierte Lizenzlogiken verändern schrittweise das Betriebs-, Vertrags- und Kostenmodell vieler Kunden.
Cloud Act, Patriot Act, Datentransfers in Drittstaaten: Wer seine Office-Infrastruktur bei amerikanischen Anbietern betreibt, gibt einen erheblichen Teil seiner digitalen Souveränität ab. Für Unternehmen in regulierten Branchen, für die öffentliche Verwaltung und für jede Organisation mit sensiblen Daten ist das ein Compliance-Risiko.
KI-basierte Entdeckung von Sicherheitslücken in Zeiten von Anthropic Mythos und Co. - Zäsur oder doch bloß vorübergehender Trend?
Die Nutzung KI-basierter Systeme nimmt stetig zu. Dies gilt nicht nur für Unternehmen, sondern auch für Privatpersonen, Bedrohungsakteure und Researcher. Besonders beeindruckte zuletzt Anthropic mit Ankündigungen rund um ihr neuestes KI-Modell Mythos. „Zu gefährlich für die Öffentlichkeit“ titelten die Medien.
Effizient scheint das Tool ja zu sein, findet es doch 27 Jahre alte Sicherheitslücken in OpenBSD, hunderte Schwachstellen in Firefox oder unzählige Bugs im Linux Kernel.
Bedeutet dies nun den Untergang der Softwaresicherheit in Unternehmen? Stehen wir gar vor einem Paradigmenwechsel – oder nur einem überhitzten Trend?