Cyber-Vorfall mit politischem Zündstoff – Angriff auf die Berliner Senatsverwaltung (Teil 1)
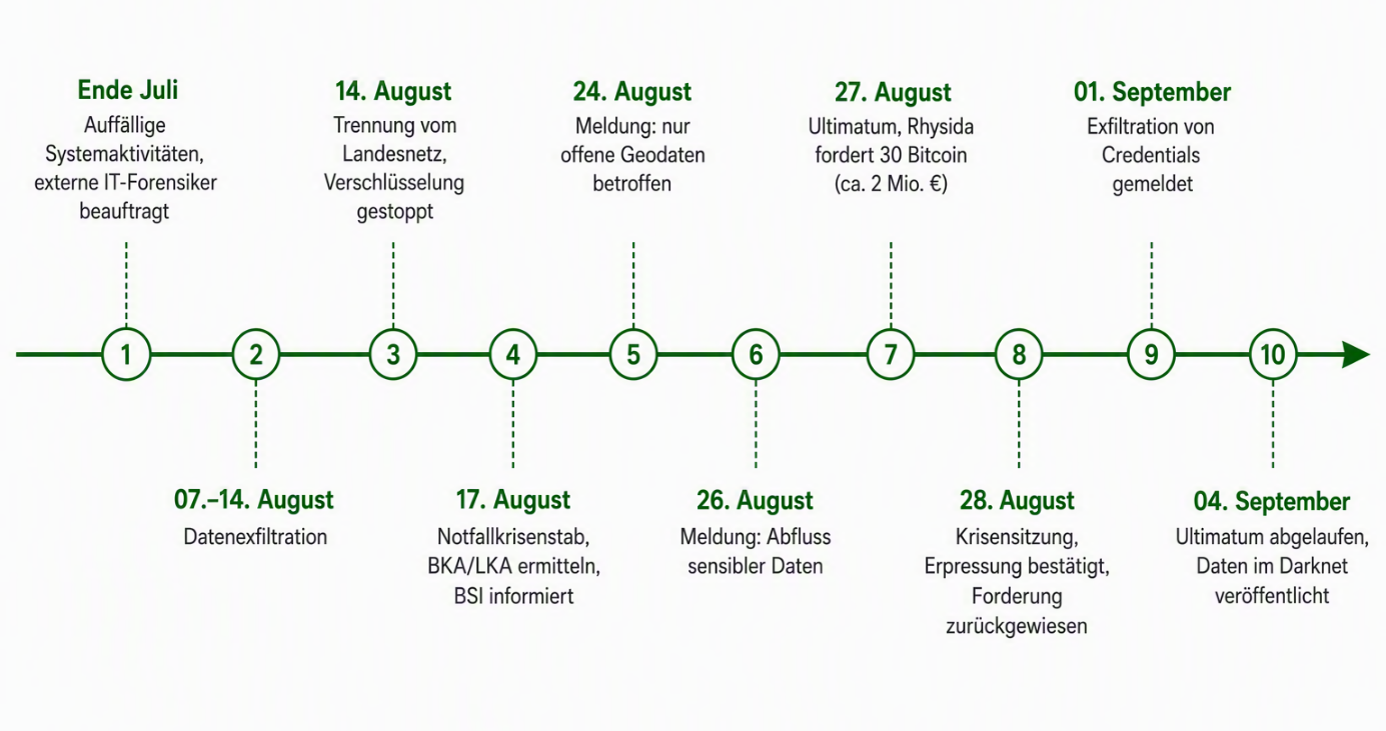
Mitte letzten Monats, genauer zwischen dem 07. Und 12. August, fand ein erfolgreicher Cyberangriff auf zwei Berliner Senatsverwaltungen statt. Stadtentwicklung, Bauen und Wohnen einerseits sowie Mobilität, Verkehr, Klimaschutz und Umwelt andererseits. Dass der Vorfall eigentlich viel schwerwiegender war und man erste Anzeichen bereits im Juni erkannt hatte, wusste man zu diesem Zeitpunkt jedoch noch nicht.
Dieser Artikel ist der erste von zwei Blogbeiträgen, die sich mit dem Begriff digitaler Souveränität auseinandersetzen.
Solltet ihr euch bereits mit dem Angriff auf die Berliner Senatsverwaltung befasst haben, empfehle ich euch einen Blick in den zweiten Teil dieser Reihe. Dort beschäftigen wir uns mit der Frage, ob digitale Souveränität im Ernstfall belastbar ist bzw. wann diese an realen Hürden scheitert.
Kapitel 1: Warum klare Krisenkommunikation wichtig ist
Für die Glücklichen unter euch, die den zahlreichen Medienberichten, Social Media-Beiträgen und sonstigen Info-Meldungen zu diesem Thema entkommen konnten, anbei ein kurzer Abriss der aktuellen Sachlage.
Am 14. August informierte die Senatskanzlei Berlin erstmalig über einen möglichen Sicherheitsvorfall auf gleich zwei Verwaltungen. Initial veröffentlichte man, betroffene Behörden seien zeitnah vom Landesnetz isoliert worden und auch „ohne Internet“ arbeitsfähig. Mit anderen Worten: die bestehenden Konzepte greifen und seien wirkungsvoll.
Ob und inwieweit dies tatsächlich zutraf, zeigte sich erst in den nächsten Tagen und Wochen. Kurzer Hinweis: die Untersuchungen sind noch nicht vollständig abgeschlossen, sodass sich Informationen nach Veröffentlichung des Beitrags konkretisiert oder verändert haben mögen.
Was wir zum jetzigen Zeitpunkt wissen, ist dass sich die Ransomware-Gruppe Rhysida zum Angriff bekannt hat. Man erklärte öffentlich, dass man rund 5,9 Terrabyte bzw. 1,2 Mio. Datensätze entwendet habe.
Was die Kritikalität der exfiltrierten Daten anbelangt, waren die Informationen jedoch weniger eindeutig. Nicht zuletzt hatte die Behörde frühzeitig kommuniziert, dass lediglich unkritische Geodaten abgeflossen seien.
Ein Fehler wie sich zeitnah herausstellte. Unterschiedliche Medien berichteten hier sehr schnell sehr unterschiedlich, vielleicht auch befeuert durch die frühe Entwarnung. So seien laut Golem nur Daten mit niedrigster Sicherheitsstufe (Nur für Dienstgebrauch – NfD) abgeflossen. Nicht einmal zwanzig Minuten später berichtete die Süddeutsche Zeitung dagegen vom Abfluss von Informationen mit Auswirkungen auf nationale Sicherheit. Darunter Informationen zu Kasernen, Notstromanlagen und kritischer Infrastruktur. Schwerwiegend genug, dass man das operative Führungskommando der Bundeswehr, das Nationale Cyberabwehrzentrum und das BSI mit der Bewertung der Lage beauftragt habe.
Nun scheint es am Montag zumindest teilweise Entwarnung gegeben zu haben. Zumindest seien keine höchstkritischen Daten abgeflossen, doch ob darunter trotzdem Informationen seien, die die kritische Infrastruktur beträfen, könne man zum aktuellen Zeitpunkt nicht ausschließen. Die Menge der abgeflossenen Daten sie zudem so umfangreich, dass man KI einsetzen wolle, um hier sinnvoll zu clustern und auszuwerten.
Das alles neben dem Abfluss „unwichtigerer“ Daten von Berliner Bürgerinnen wie etwa Stammdaten, E-Mail-Adressen und Bankverbindungen.
Kapitel 2: Eine Autopsie vor Publikum
Als positiv könnte man dagegen die nun stattfindende öffentliche Aufarbeitung sehen. Dabei ist es nicht ungewöhnlich, dass während der forensischen Analyse des Vorfalls bereits Ursachen entdeckt werden, die auf Ungenauigkeiten im Informationssicherheitskonzept zurückgeführt werden können. Folgende Feststellungen sind zum jetzigen Zeitpunkt öffentlich:
· Unzureichende Maßnahmen: BSI-Präsidentin Claudia Plattner gibt an, dass sich bereits an der Menge abgeflossener Daten erkennen ließe, dass implementierte Schutzmaßnahmen unzureichend gewesen seien. Wobei sie hier klar aufzeigt, dass dies nicht alleinig auf die Stadt Berlin zuträfe.
Manuel Atug, Sprecher der KRITIS AG, geht hier einen Schritt weiter. Laut ihm müsse man ebenfalls in Betracht ziehen, dass die Speicherung und Verarbeitung geheimer Verschlusssachen nur unzureichend angewendet worden seien.
· Fehlende Datenhygiene: nach bisherigem Kenntnisstand, seien Zugangsdaten im Klartext gespeichert worden. Das auch unter wenig kreativen Dokumentennamen wie etwa „Passwort.docx“
· Verzögerte Detektion des Angriffs: zwischen dem initialen Angriff am 07. August und deren Entdeckung am 12. August, hätten bestehende Maßnahmen versagt unautorisierte Zugriffe zu dokumentieren und Alarm zu schlagen. Erst das ungewöhnliche Verhalten eines Domain Controllers habe hier zu einer näheren Untersuchung geführt.
· Langsame Reaktionszeiten: Zugänge seien laut IT-Experten Joachim Selzer (Chaos Computer Club) nicht rechtzeitig geschlossen worden. Besonders, als diese bereits vom Schadakteur öffentlich bekannt gemacht wurden.
· Fehlerhafte Krisenkommunikation: die initiale Aussage über den ausschließlichen Abfluss unkritischer Daten, sei verfrüht gewesen.
Doch wie sind die Angreifer eigentlich in das Netzwerk eingedrungen? Nun hier scheint es nach ersten Unstimmigkeiten mittlerweile eine klare Aussage zu geben.
Hatte man initial noch vermutet, dass es eine Sicherheitslücke beim IT-Dienstleisters des Landes ITDZ gegeben habe, hat das BSI nun verkündet, es sei ein erfolgreicher Phishing-Angriff gewesen.
Genauer, TerminalFix, eine Variante des sogenannten ClickFix-Angriffs, bei dem ein Nutzer verleitet wird Eingaben oder Freigaben ohne dessen Kenntnis durchzuführen. In diesem Fall die Ausführung von Schadcode.
Interessant ist in dieser Sache aber ebenfalls eine Aussage von Dr. Maria Borelli, Vorstand des ITDZ, in einem Digitalisierungsausschuss. In diesem warnte sie laut Tagesspiegel 2024 bereits über verschobene Sicherheitsmaßnahmen und veralteten Programmen. Besonders interessant wird es, wenn man berücksichtigt, dass sowohl Dienstleister als auch die Senatsverwaltung selbst die im Dezember 2025 in Kraft getretenen Anforderungen der NIS-2-Verordnung (in Deutschland im BSI-Gesetz verankert) erfüllen müssten.
Kapitel 3: Verweigerte Lösegeldzahlungen und die Veröffentlichung von Daten
Nachdem sich Rhysida zum Cyberangriff bekannte, forderte man zeitnah auch Lösegeld. Die Drohung eindeutig, zahle man nicht die geforderten 30 Bitcoin (umgerechnet ca. 2 Mio. Euro), so werde man beginnen die Informationen zu veröffentlichen.
Der Berliner Senat verweigerte die Zahlung, die Daten gingen infolgedessen online.
Unabhängig davon, ob eine erfolgreiche Lösegeldzahlung die Veröffentlichung tatsächlich verhindert hätte (was zu bezweifeln ist), handelt es sich hier dennoch um eine mittelschwere Katastrophe.
Während es nur Sekunden oder Minuten dauert ein Passwort zu ändern, gilt das eben nicht für Schwachstellen in unserer kritischen Infrastruktur. Sollten hier sensible Daten abhandengekommen sein, kann es Monate oder sogar Jahre dauern, bis Sicherheitslücken behoben und Notfallpläne angepasst wurden.
Kapitel 4: Zwischenfazit
Man könnte dies wohl wieder einmal als einen Fall von „Behörden sind aktuellen Cybersicherheitsrisiken nicht gewachsen“ abstempeln, aber das wird der Tragweite nicht gerecht. Die abgeflossenen Daten zeigen, dass nicht nur finanzielle, sondern sogar sicherheitspolitische Interessen betroffen seien können, wenn Landesbehörden Datensicherheit nicht konsequent genug umsetzen. Besonders, wenn sie eigentlich, wie Unternehmen, aktuellen regulatorischen Anforderungen von NIS-2, unterliegen.
Doch das Behörden gerne einmal mit zweierlei Maß zu messen scheinen, ist dann wohl Bestandteil unseres zweiten Blogbeitrags.