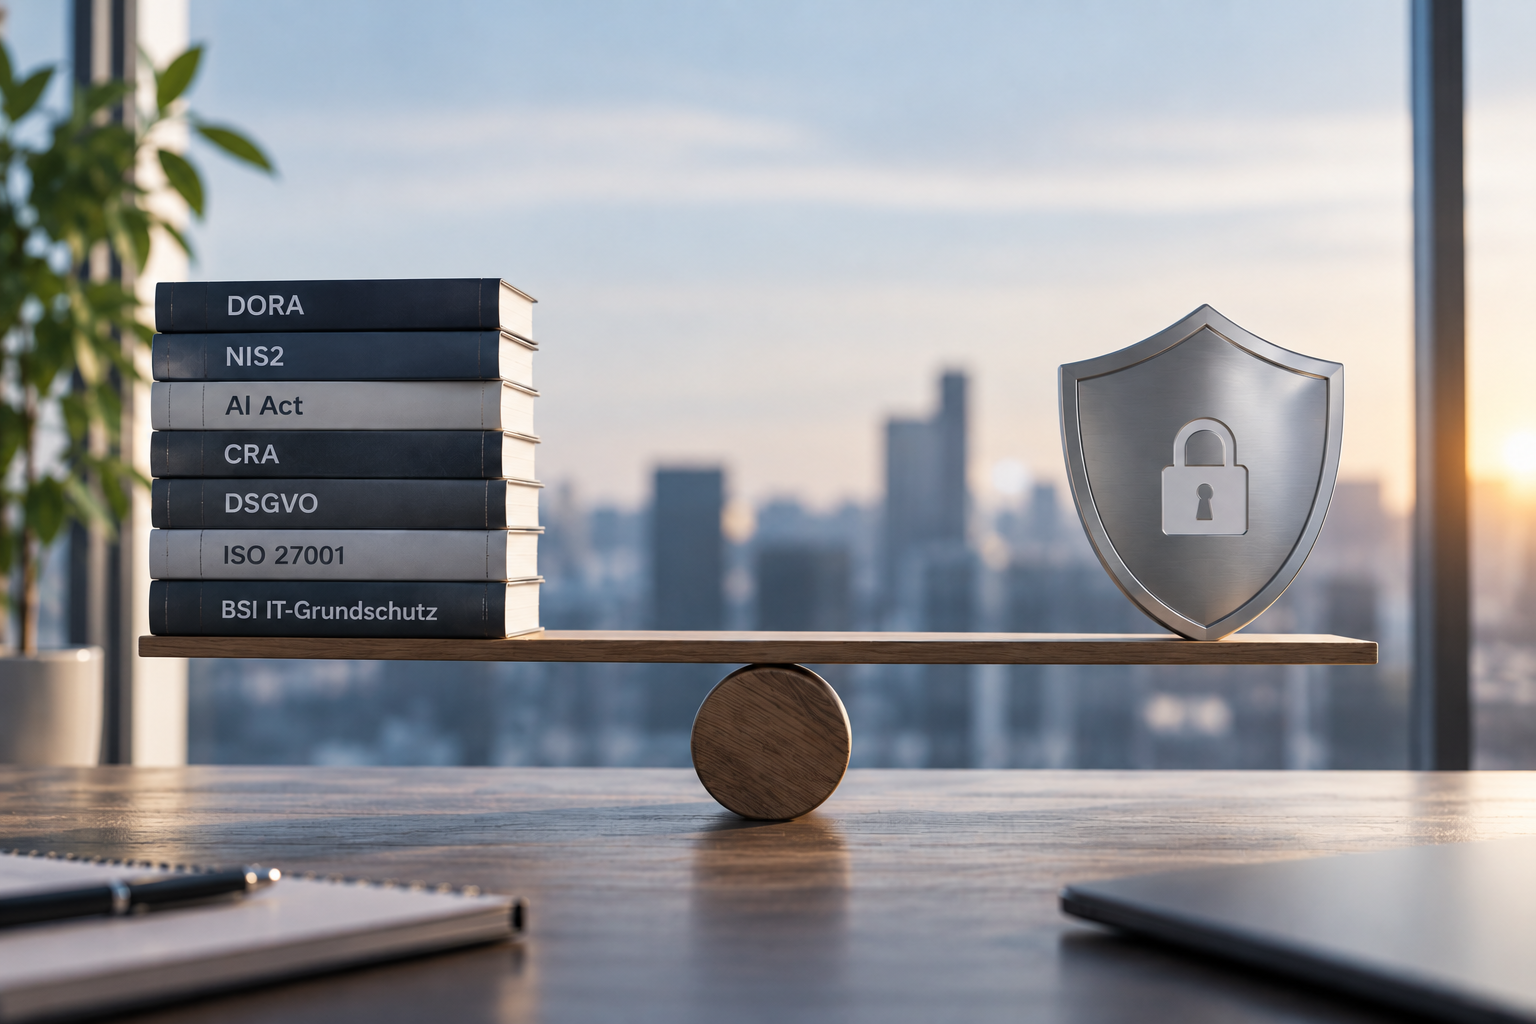
IT-Regulatorik im Spannungsfeld zwischen Sicherheit und Aufwand
Als die DORA-Verordnung veröffentlicht wurde, schlossen sich meine Kollegen Christian, Roman und Florian eine Woche in unserem Konferenzraum ein. Ihr Ziel: Die Anforderungen der Regulatorik verstehen, sie einordnen und daraus konkrete Handlungsfelder für unsere Kunden ableiten.
Der Arbeitsethos der drei hat mich sehr beeindruckt, vor allem aber hat es mir verdeutlicht, wie viel fachliche Arbeit notwendig ist, bevor juristische Vorgaben in konkrete Maßnahmen für IT, Governance und Risikomanagement übersetzt werden können.
Und DORA ist längst nicht das einzige Regelwerk. NIS2, der Cyber Resilience Act (CRA), der AI Act, Datenschutzanforderungen, branchenspezifische Vorgaben sowie Standards wie ISO 27001 oder der BSI IT-Grundschutz verändern die Anforderungen an Unternehmen und ihre IT grundlegend.
Gleichzeitig verändern geopolitische Spannungen, staatlich ausgerichtete Cyberaktivitäten, Ransomware und die wachsende Abhängigkeit von digitaler Infrastruktur und IT-Dienstleistern fortlaufend die Risikolage. Der Druck auf Unternehmen, ihre IT resilienter aufzustellen, bleibt entsprechend hoch. Mit jeder neuen regulatorischen Vorgabe wächst jedoch auch der Aufwand für deren Umsetzung
Die entscheidende Frage lautet deshalb nicht, ob Regulierung grundsätzlich sinnvoll ist. Sie lautet: Wie viel Regulierung braucht es für mehr Sicherheit – und ab wann übersteigt der regulatorische Aufwand den zusätzlichen Nutzen?
Warum IT-Regulatorik notwendig ist
Die zunehmende Regulierung kommt nicht von ungefähr. Unternehmen sind heute in einem Maß von funktionierender IT abhängig, das vor wenigen Jahrzehnten kaum vorstellbar gewesen wäre.
Regulatorische Anforderungen sollen hier ein Mindestniveau an Sicherheit und Resilienz sicherstellen.
DORA verpflichtet Finanzunternehmen und relevante IT-Drittdienstleister dazu, digitale operationale Resilienz systematisch zu steuern. NIS2 erhöht für betroffene Einrichtungen die Anforderungen an Cybersecurity, Risikomanagement und Meldeprozesse. Der Cyber Resilience Act nimmt Hersteller und Anbieter von Produkten mit digitalen Elementen stärker in die Verantwortung. Der AI Act schafft einen risikobasierten Rahmen für bestimmte KI-Systeme und ihre Nutzung.
All diese Regelwerke adressieren reale Risiken. Sie sorgen dafür, dass Themen wie Informationssicherheit, Notfallvorsorge, Lieferantensteuerung oder Schwachstellenmanagement nicht dauerhaft hinter kurzfristigeren Geschäftsinteressen zurückstehen.
Regulierung schafft Verbindlichkeit
Informationssicherheit, Business Continuity und Third-Party Risk Management konkurrieren in Unternehmen fast immer mit anderen Investitionen.
Eine regulatorische Verpflichtung verändert diese Diskussion. Aus einem „Das sollten wir irgendwann verbessern“ wird ein „Das müssen wir nachweisbar beherrschen“.
Das kann helfen, Budgets bereitzustellen, klare Verantwortlichkeiten zu definieren und die notwendige Aufmerksamkeit des Managements zu gewinnen. Gerade dort, wo Sicherheitsmaßnahmen bislang vor allem als Kostenfaktor betrachtet wurden, kann Regulierung einen wichtigen Impuls setzen.
Gute Compliance verbessert auch operative Prozesse
Regulatorische Anforderungen müssen nicht automatisch nur Bürokratie bedeuten.
Wer Prozesse, Verantwortlichkeiten, Kontrollen und Informationsflüsse sauber definiert, schafft im Idealfall Strukturen, die weit über ein bestandenes Audit hinausgehen.
Ein belastbares Asset Management hilft nicht nur bei der Prüfung, sondern ermöglicht es auch, kritische Systeme und Abhängigkeiten überhaupt zuverlässig zu erkennen. Ein etabliertes Third-Party Risk Management stärkt nicht nur die regulatorische Position, sondern verbessert die Steuerung wichtiger Dienstleister. Klar definierte Incident-Prozesse helfen nicht nur bei Meldepflichten, sondern vor allem dann, wenn tatsächlich ein Sicherheitsvorfall eintritt.
Auch moderne Engineering-Praktiken profitieren. Security by Design, automatisierte Sicherheitstests, dokumentiertes Schwachstellenmanagement oder Software Bills of Materials werden durch neue Vorgaben stärker eingefordert. Unternehmen, die diese Praktiken bereits verankert haben, können Compliance teilweise als Nachweis vorhandener Qualität nutzen.
Regulierung kann also dazu beitragen, Governance und IT nachhaltig zu professionalisieren.
Das Problem: Der Regulierungs-Stack wächst
Die Realität ist allerdings komplexer als die einfache Formel „mehr Regeln, mehr Sicherheit“.
Bevor eine Organisation eine Vorgabe erfüllen kann, muss sie zunächst verstehen, was sie konkret für das eigene Geschäftsmodell, die IT-Landschaft und die vorhandenen Kontrollen bedeutet.
Und während Unternehmen noch an der Umsetzung eines Regelwerks arbeiten, steht oft bereits das nächste vor der Tür.
Die Herausforderung liegt daher zunehmend nicht mehr in einer einzelnen Regulierung, sondern im Zusammenspiel vieler Vorgaben. DORA, NIS2, CRA, AI-Act, DSGVO, nationale Gesetze und branchenspezifische Anforderungen existieren nicht isoliert nebeneinander.
Sie überschneiden sich, verwenden teilweise unterschiedliche Begrifflichkeiten und verlangen ähnliche Kontrollen oder Nachweise in verschiedenen Kontexten.
Wenn Compliance operative Sicherheit verdrängt
Jede neue Anforderung bindet Ressourcen. Mitarbeitende analysieren Vorgaben, erstellen Richtlinien, pflegen Kontrollkataloge, sammeln Evidenzen, beantworten Prüfungsfragen und bereiten Audits vor.
Diese Ressourcen sind nicht unbegrenzt vorhanden.
Dadurch entsteht ein paradoxer Effekt: Regulierung soll Sicherheit erhöhen, kann aber gleichzeitig Kapazitäten binden, die für operative Sicherheitsmaßnahmen fehlen. Besonders herausfordernd ist das für kleine und mittlere Unternehmen, die keine großen Compliance-, Risiko- oder Informationssicherheitsabteilungen unterhalten können.
Die Gefahr besteht darin, dass Unternehmen zunehmend daran arbeiten, Kontrollen nachzuweisen, statt deren tatsächliche Wirksamkeit zu verbessern.
Ein Unternehmen kann sehr gut dokumentiert und trotzdem schlecht geschützt sein. Policies können vollständig sein, Kontrollen im GRC-System als umgesetzt gelten und Evidenzen für das Audit vorliegen.
Die entscheidende Frage bleibt jedoch:
Funktionieren diese Kontrollen auch dann, wenn sie tatsächlich benötigt werden?
Wenn ein Incident eintritt, ein kritischer Dienstleister ausfällt oder eine Schwachstelle aktiv ausgenutzt wird, hilft keine grüne Checkliste. Dann zählen belastbare Prozesse, klare Verantwortlichkeiten, aktuelle technische Maßnahmen und Menschen, die wissen, was zu tun ist.
Regulierung darf Innovation nicht unnötig bremsen
Ein weiterer Aspekt wird häufig unterschätzt: Regulatorische Unsicherheit beeinflusst Investitionsentscheidungen.
Wenn Unternehmen nicht zuverlässig einschätzen können, welche Anforderungen künftig für Cloud-Modelle, KI-Anwendungen oder digitale Produkte gelten, bewerten sie neue Technologien zunächst durch die Compliance-Brille. Nicht mehr allein die Frage „Welchen Nutzen schafft diese Lösung?“ steht im Vordergrund, sondern auch: „Welchen zusätzlichen Nachweis- und Umsetzungsaufwand löst sie aus?“
Das bedeutet nicht, dass Innovation ohne Leitplanken stattfinden sollte. Gerade bei Technologien mit schwerwiegenden Auswirkungen auf Sicherheit, Privatsphäre oder Grundrechte sind klare Regeln notwendig. Diese Regeln sollten aber möglichst nachvollziehbar, technologieoffen und verhältnismäßig sein.
Wir brauchen nicht weniger Regulierung, sondern bessere Governance
Aus diesen Problemen folgt nicht automatisch die Forderung nach weniger Regulierung.
Cyberangriffe, unzureichend gesteuerte IT-Dienstleister, fehlende Notfallvorsorge, unsichere Software und unkontrollierte KI-Systeme verschwinden nicht dadurch, dass Unternehmen weniger Compliance-Anforderungen erfüllen müssen.
Die bessere Frage lautet:
Wie schaffen wir Regulierung, die Risiken tatsächlich reduziert, ohne Unternehmen mit der Verwaltung von Compliance zu überlasten? Dafür braucht es vor allem drei Dinge.
- Anforderungen stärker harmonisieren: Vergleichbare Anforderungen verschiedener Regelwerke sollten nicht immer wieder neu interpretiert, umgesetzt und nachgewiesen werden müssen. Mehr Einheitlichkeit würde Doppelarbeit reduzieren und Ressourcen für die tatsächliche Umsetzung freisetzen.
- Risiken statt Checklisten in den Mittelpunkt stellen: Umfang und Tiefe von Kontrollen sollten sich stärker an Kritikalität, Schutzbedarf und tatsächlichem Risiko orientieren. Entscheidend sollte sein, welches Risiko mit einer Maßnahme tatsächlich reduziert wird.
- Wirksamkeit stärker gewichten als Formalismus: Dokumentation und Nachweise sind notwendig, dürfen aber nicht zum eigentlichen Ziel von Compliance werden. Eine formal erfüllte und sauber dokumentierte Kontrolle schafft wenig Mehrwert, wenn sie im Ernstfall nicht funktioniert. Entscheidend ist, ob Prozesse, Verantwortlichkeiten und Maßnahmen in der Praxis tatsächlich greifen.
Wenn ich heute an meine drei Kollegen und ihre intensive DORA-Woche zurückdenke, blicke ich dabei auf beide Seiten moderner IT-Regulatorik.
Auf der einen Seite stehen Fachleute, die komplexe Vorgaben übersetzen und daraus bessere Governance, höhere Resilienz und konkrete Schutzmaßnahmen entwickeln. Auf der anderen Seite steht der erhebliche Zeit-, Wissens- und Ressourcenaufwand, der erforderlich ist, um regulatorische Erwartungen überhaupt belastbar zu verstehen.
Vielleicht sollten wir deshalb weniger darüber diskutieren, wie viel Regulierung wir noch vertragen, sondern stärker darüber, wie viel davon tatsächlich dort ankommt, wo sie wirken soll: bei der Reduzierung realer Risiken.
Genau diese Übersetzung kennen wir aus zahlreichen regulatorischen Projekten: Anforderungen einordnen, auf bestehende Governance-Strukturen übertragen und so verankern, dass sie nicht nur formal erfüllt, sondern in der Praxis wirksam werden. Wenn Sie vor dieser Herausforderung stehen, unterstützen wir Sie gerne mit unserer Erfahrung.
Verfasser: Eric Loewenstein